



Social Engineering nutzt Vertrauen, gefälschte Identitäten und Zeitdruck, um Beschäftigte in Energieunternehmen zur Weitergabe von Zugangsdaten oder zur Umgehung von Kontrollmechanismen zu bewegen. Künstliche Intelligenz (KI) kann solche Täuschungen durch täuschend echt imitierte Stimmen glaubwürdiger machen. Öffentlich zugängliche Informationen helfen Angreifern, ihre Nachrichten gezielt auf einzelne Personen zuzuschneiden. Erlangen Kriminelle Zugang zu IT-Netzwerken, können Datendiebstahl, Erpressung und Störungen betrieblicher Abläufe folgen.
Technische Sicherheitswerkzeuge allein reichen gegen KI-gestützte Täuschungsangriffe nicht aus. Geldtransfers, Passwortänderungen und Systemzugriffe sollten durch ein Mehr-Augen-Prinzip oder eine getrennte Prüfung per Rückruf abgesichert werden. Sensibilisierte Mitarbeitende und eine Unternehmenskultur, in der verdächtige Vorfälle und eigene Fehler ohne Angst vor Sanktionen sofort gemeldet werden können, ergänzen diese Schutzmaßnahmen.
Diese Zusammenfassung wurde mithilfe von Künstlicher Intelligenz erstellt. Haben Sie Fehler entdeckt? Dann weisen Sie uns gerne darauf hin.
Der Angriff auf die italienische Privatbank Fideuram Anfang des Jahres begann mit vermeintlich authentischen WhatsApp-Nachrichten. Hinzu kam ein Anruf an die Geschäftsführung, bei dem sich der Anrufer als ranghohe Person ausgab und offenbar mithilfe von KI dessen Stimme imitierte. Die Stimme wirkte täuschend echt, der Anlass schien dringlich – das bewegte die Verantwortlichen zu einer folgenschweren Überweisung. 95 Millionen Euro flossen an die Betrüger, rund 36 Millionen Euro bleiben bis heute verschwunden. Der Fall zeigt: Cyberkriminelle greifen nicht nur technische Systeme an. Sie nutzen gezielt auch das Vertrauen in Personen, Identitäten und vertraute Abläufe.
Mehr zu Cybersecurity, Resilienz und Vertrauen
Round Table: Wie viel Resilienz wollen wir uns leisten? – Sabotage, Cyberangriffe, Drohnenüberflüge: Wie lassen sich kritische Energieinfrastrukturen schützen – und welches Restrisiko bleibt? Mehr erfahren
Polykrise: Kritische Infrastrukturen resilient halten – Cyberbedrohungen, Anschläge und Extremereignisse treffen auf immer stärker vernetzte Systeme. Wie technische, organisatorische und gesellschaftliche Resilienz zusammenspielen. Zum Beitrag
Das unsichtbare Fundament – Vertrauen macht Entscheidungen trotz Unsicherheit möglich. Wie Verlässlichkeit, transparente Verfahren und konkrete Erfahrungen Vertrauen in die Energiewende schaffen. Zum Feature
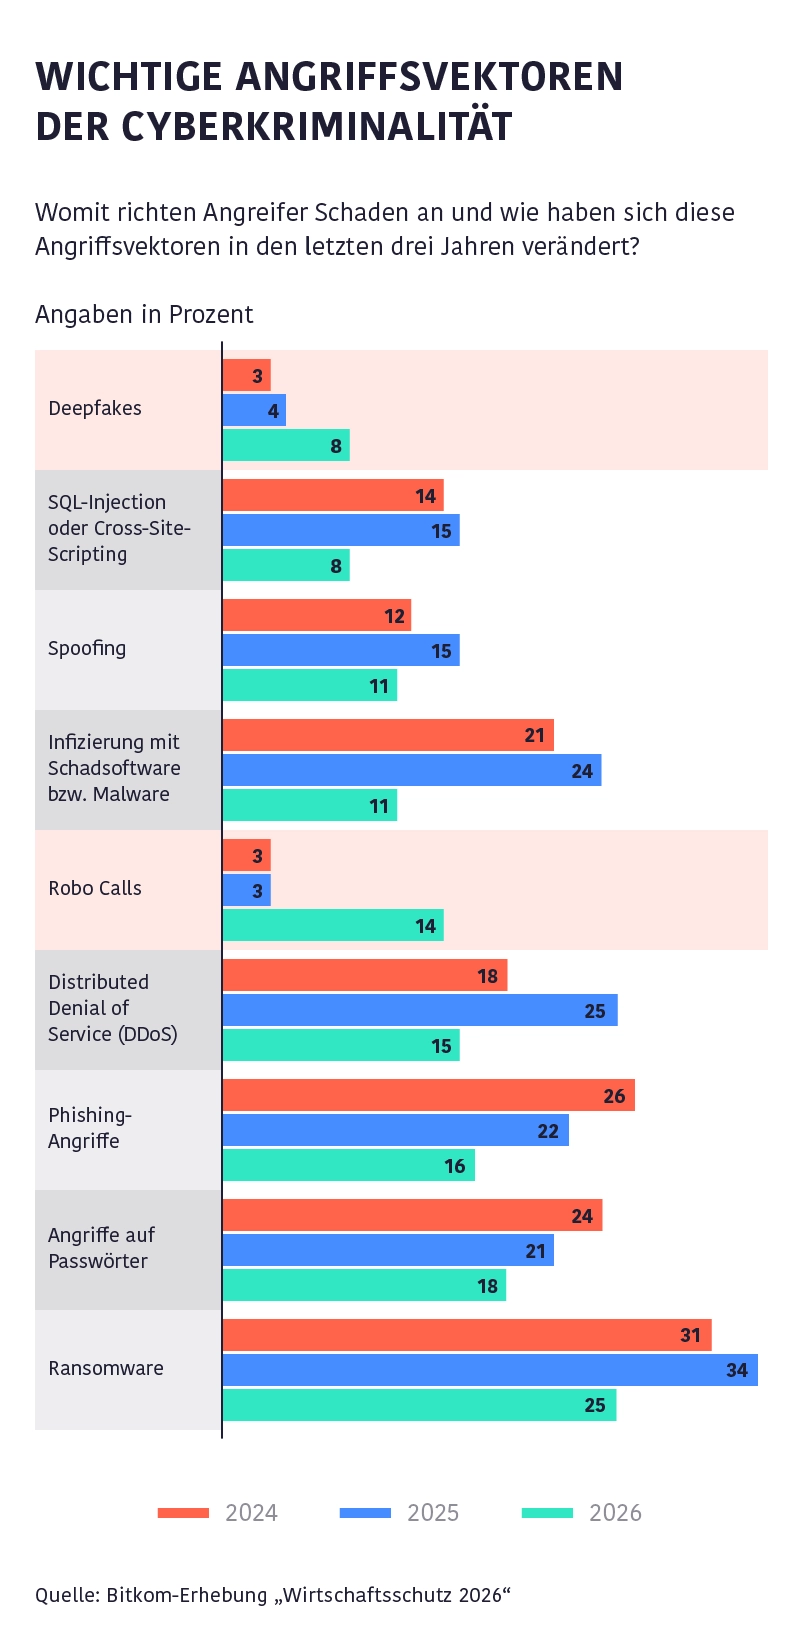
Für solche Angriffe greifen Täter häufig auf sogenannte Open Source Intelligence (OSINT) zurück. Dabei werten sie öffentlich zugängliche Informationen aus, beispielsweise Interviews und Statements auf Plattformen wie LinkedIn oder auf Unternehmenswebsites. So können sie Zuständigkeiten, Projekte oder sogar den Sprachduktus von Führungskräften rekonstruieren – und für ihre Täuschung nutzen.
Risiken für die kritische Infrastruktur: Der Fokus auf die Energiebranche
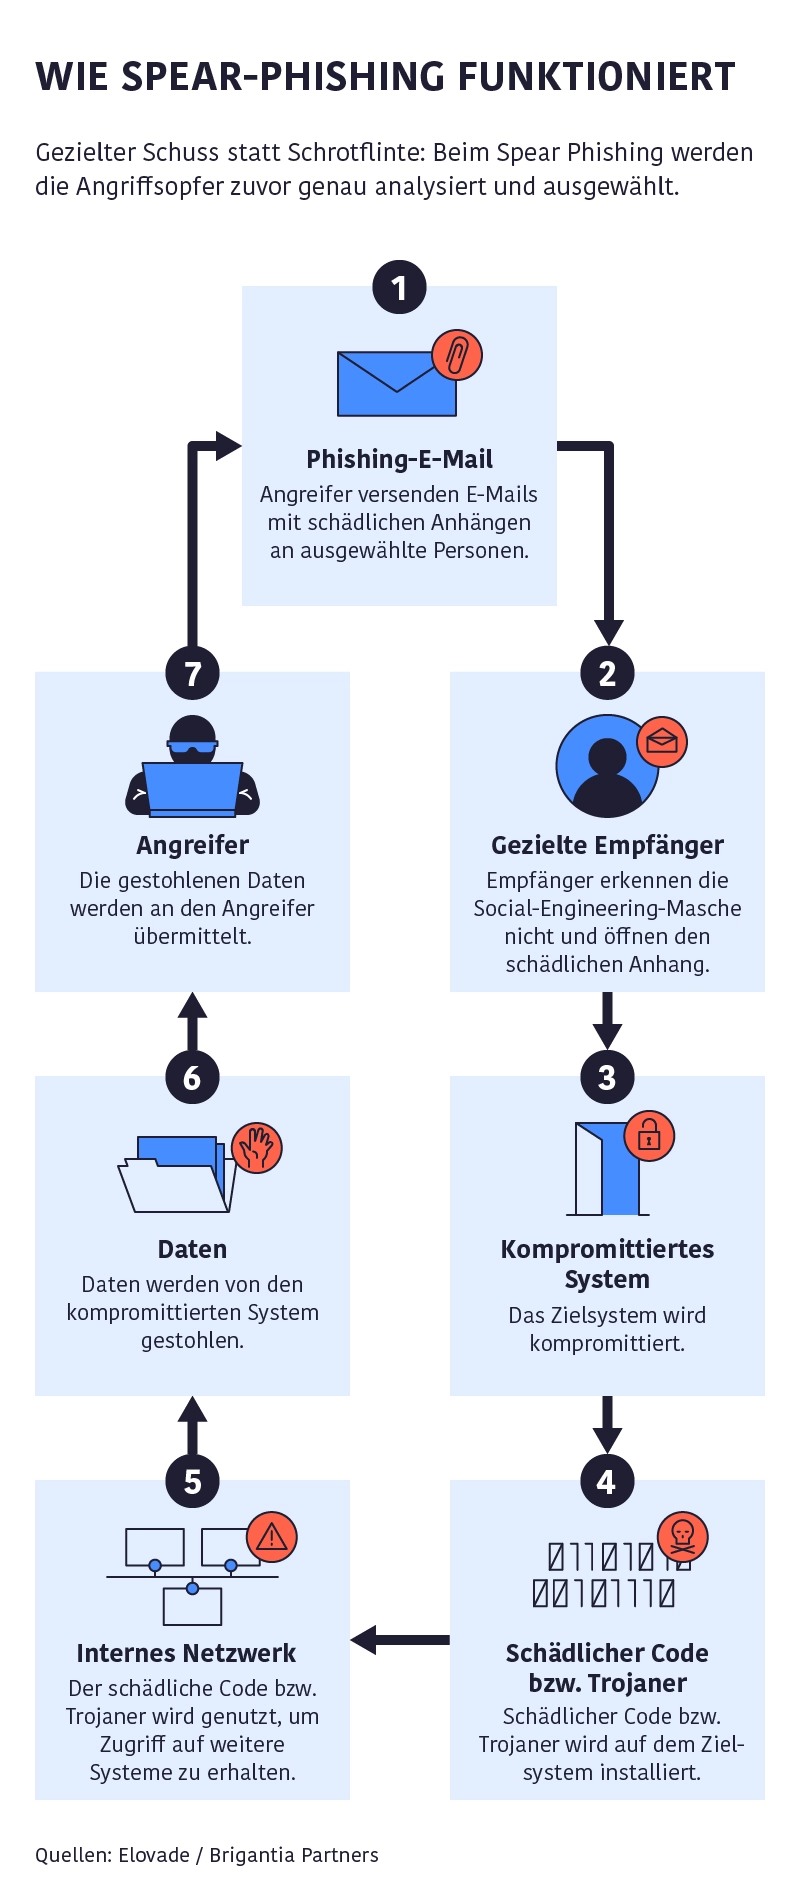
Besonders relevant ist diese Entwicklung für Betreiber kritischer Infrastrukturen (KRITIS), wie etwa die Energiebranche. Gelingt es Angreifern beispielsweise, durch eine gefälschte Identität Zugangsdaten zu erlangen, sei es durch eine echt wirkende E-Mail oder den KI-generierten Sprachanruf eines vermeintlichen Wartungsingenieurs, können sie sich Zugang zu IT-Netzwerken verschaffen.
Wenn der Fuß erst einmal in der Tür ist, können sich Kriminelle unbemerkt nach innen vorarbeiten. In stark vernetzten Infrastrukturen reichen mögliche Folgen von Datendiebstahl und Erpressung bis zu Störungen betrieblicher Abläufe. Wie erheblich diese sein können, zeigte der Cyberangriff auf das Berliner Landesnetz Ende August dieses Jahres: Umfangreiche Daten wurden kopiert, zwei betroffene Senatsverwaltungen vorsorglich vom Netz getrennt.
Kathrin Günther ist Chief Transformation Engineer beim Übertragungsnetzbetreiber TenneT Germany. Sie sagt: „Cyberangriffe auf Kritische Infrastrukturen werden zunehmend komplexer und professioneller. Wir können Angriffe nicht verhindern, aber wir können dafür sorgen, dass sie uns nicht aus dem Takt bringen.“ Der Mensch bleibe die zentrale Sicherheitslinie – und zugleich eine mögliche Angriffsfläche. Deshalb werde in der Branche neben Technologie intensiv in die Sensibilisierung der Mitarbeitenden investiert.
Altes Prinzip, neue Technik
„Genau genommen steckt ein altes und bekanntes Prinzip hinter diesen Methoden, nämlich Social Engineering, angereichert durch neue und modernere technische Mittel“, sagt der Ingenieur Manuel Atug, Gründer und Sprecher der unabhängigen AG KRITIS. Dazu zählt etwa „Spear Phishing“ – maßgeschneiderte Nachrichten an bestimmte Personen oder „Voice Cloning“. Hierbei reichen inzwischen oft wenige Sekunden Tonmaterial aus einer Videokonferenz oder einer öffentlich bei YouTube geteilten Keynote aus, um eine Stimme mit KI täuschend echt zu klonen. Ob als angebliche Personalabteilung oder gefälschter Notruf vermeintlich Vorgesetzter – Audio-Deepfakes können vertraute Identitäten imitieren und dadurch die menschliche Skepsis wirksam aushebeln.
Die Psychologie hinter den Angriffen: So funktioniert Social Engineering
„Der Trick dieser Attacken ist, dass das logische Denken kurzfristig durch eine Art Tunnelblick ausgeschaltet wird“, sagt Atug. „Aufträge von angeblichen Vorgesetzten oder Behörden werden aufgrund Zeitdrucks und gelernter Autoritätsgläubigkeit – oder eben vorhandener Vertrauensbasis - selten hinterfragt.“ Zeitdruck oder die Androhung spürbarer Konsequenzen wie Vertragsstrafen können dazu führen, dass bestehende Kontrollmechanismen umgangen werden.
Gegen KI-gestützte Social-Engineering-Angriffe reichen IT-Sicherheitswerkzeuge allein nicht aus. Geldtransfers, Passwortänderungen oder Systemzugriffe sollten nicht allein durch eine E-Mail oder einen Anruf autorisiert werden können. Ein Mehr-Augen-Prinzip oder die getrennte Verifikation über einen Rückruf sind klassische Schutzmechanismen. Vor allem aber sollten Mitarbeitende ermutigt werden, verdächtige Vorfälle und eigene Fehler sofort zu melden, ohne Sanktionen fürchten zu müssen.
Kathrin Günther von TennetT sagt: „Wer Risiken erkennt und im richtigen Moment richtig reagiert, kann entscheidend dazu beitragen, dass aus einem Angriffsversuch kein Sicherheitsvorfall wird. Nur ein Zusammenspiel von Technik und Mensch macht unsere Energieinfrastruktur resilient.“
Auch Atug warnt davor, sich bei KI-Fakes mit KI-Erkennung zu wehren: „Daran verdienen vor allem die KI-Anbieter. Aus meiner Sicht geht nichts über eine Mischung aus gesundem Menschenverstand, guter Unternehmenskultur und sicheren Prozessen.“
Zurück zum Magazin-Schwerpunkt „Vertrauen“